 Apfelnews Apple News Blog, iPhone, iPad, Mac & vieles mehr

Apple-Hardware hat die Chefetagen und Entwicklerabteilungen längst erobert. Mitarbeiter schätzen die nahtlose Integration zwischen Mac, iPad und dem iPhone für ihre tägliche Produktivität. Doch genau diese Gerätevielfalt kollidiert zunehmend mit einem massiven regulatorischen Druck von außen. IT-Abteilungen stehen vor der gewaltigen Aufgabe, das gesamte Apple-Ökosystem wasserdicht in bestehende Sicherheitsarchitekturen einzubetten. Die reine technische Verwaltung über ein Mobile Device Management reicht längst nicht mehr aus. Stattdessen fordern Auditoren lückenlose Nachweise über Datenströme, Zugriffsrechte und Gerätestatus. Wer hier rein auf manuelle Dokumentation setzt, erstickt unweigerlich in einer administrativen Falle. Gefragt sind daher kluge Strategien für moderne Unternehmen, um den Governance-Betrieb statt Papierflut im Arbeitsalltag zu etablieren.
Apple-Hardware im Firmennetzwerk: Produktivität trifft auf Regulierung
Der Einsatz von macOS und iOS in der Industrie oder dem gehobenen Mittelstand bringt enorme Vorteile bei der Mitarbeiterzufriedenheit. Gleichzeitig steigen die Anforderungen an die Informationssicherheit rasant an. Neue Richtlinien verpflichten Geschäftsleitungen dazu, ihre IT-Infrastruktur kontinuierlich auf Schwachstellen zu prüfen und dies detailliert zu belegen.
Gerade wenn es um kritische Infrastrukturen oder komplexe Lieferketten geht, reicht ein einfaches Setup nicht mehr aus. Unternehmen müssen exakt nachweisen, wie Firmendaten auf einem iPhone oder iPad geschützt sind. Wer hier unsicher ist, sucht oft nach professioneller NIS2-Beratung, um die wachsenden Pflichten überhaupt noch überblicken zu können. Der Fokus verschiebt sich spürbar von der reinen IT-Administration hin zu einer strengen administrativen Überwachung.
„Die eigentliche Bewährungsprobe für Unternehmen beginnt nicht vor dem Audit, sondern am Tag danach, wenn der reguläre Betrieb aufrechterhalten werden muss.“
Die technische Umsetzung von Sicherheitsrichtlinien auf Apple-Geräten ist meist schnell erledigt. Die wahre Hürde besteht jedoch darin, diese Maßnahmen dauerhaft zu dokumentieren und bei jedem iOS-Update neu zu bewerten. Ohne eine klare Struktur bindet dieser Prozess wertvolle personelle Ressourcen, die an anderer Stelle fehlen.
Warum die Zertifizierung nur der erste Schritt ist
Viele Organisationen investieren massiv in den Aufbau eines Managementsystems für Informationssicherheit. Das Ziel ist oft das begehrte Zertifikat für ISO 27001 oder das TISAX-Label im Automotive-Sektor. Monatelang arbeiten externe Consultants und interne Teams auf den Tag der Prüfung hin, um die Infrastruktur abzusichern.
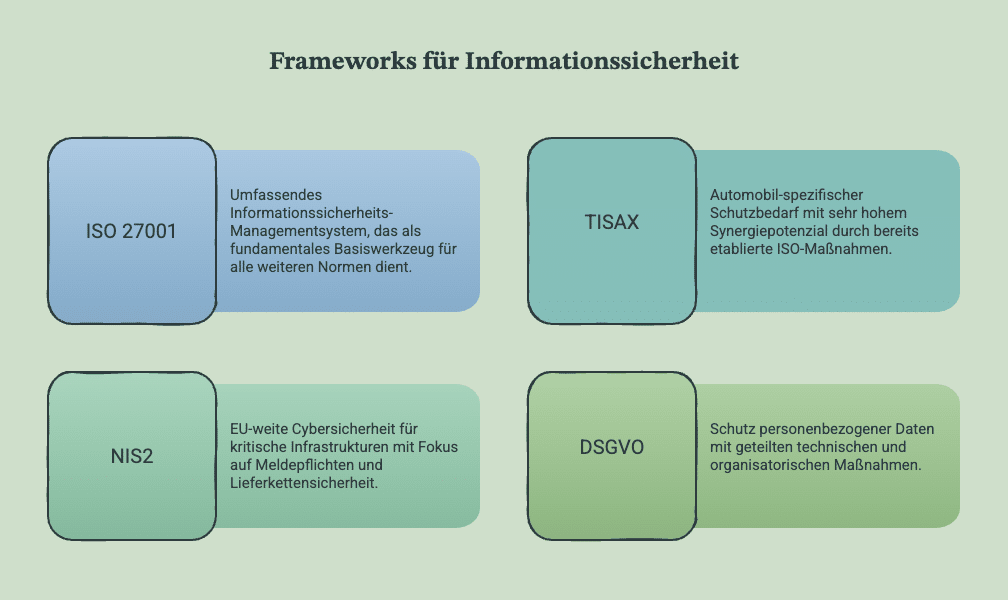
Sobald das Audit bestanden ist, fällt die Anspannung ab. Genau an diesem Punkt scheitern jedoch zahlreiche Firmen bei der langfristigen Umsetzung. Die eingeführten Prozesse verlangen regelmäßige Kontrollen, das Anfordern von Evidenzen und ständige Anpassungen an neue Gegebenheiten. Ein einfaches Beispiel ist das lückenlose On- und Offboarding von Mitarbeitern mit personalisierten MacBooks.
Wenn die IT-Abteilung plötzlich neben dem Support auch noch permanent Nachweise für Auditoren sammeln muss, gerät der eigentliche IT-Betrieb ins Stocken. Das Personal ist schlichtweg nicht für diese kontinuierliche Beweisführung ausgelegt. Unternehmen bauen infolgedessen oft unnötige personelle Überkapazitäten auf, um die mühsam erarbeiteten Zertifikate im Folgejahr nicht direkt wieder zu verlieren.
Apple Intelligence und der Datenschutz als Daueraufgabe
Die Integration von künstlicher Intelligenz tief in das Betriebssystem stellt Compliance-Verantwortliche vor völlig neue Hürden. Mit Apple Intelligence fließen Sprachverarbeitung und Textgenerierung direkt in den beruflichen Alltag ein. Zwar verarbeitet Apple viele Anfragen lokal auf dem Gerät oder über abgesicherte Cloud-Umgebungen, doch aus regulatorischer Sicht bleibt dies ein hochkomplexes Feld.
Datenschutzbeauftragte müssen exakt bewerten, welche Unternehmensdaten durch diese KI-Funktionen fließen dürfen. Es reicht nicht, eine Funktion einmalig freizugeben oder pauschal zu sperren. Die Algorithmen und die dazugehörigen Datenschutzbestimmungen entwickeln sich im Jahr 2026 rasant weiter, was eine permanente Risikoabschätzung seitens der Unternehmen erfordert.
Jedes größere macOS-Update zwingt die Verantwortlichen dazu, die bestehenden Freigaben neu zu evaluieren und die Dokumentation anzupassen. Diese dynamische Entwicklung zeigt deutlich, dass statische Dokumentenordner ausgedient haben. Ein funktionierender Governance-Apparat muss genauso agil auf Software-Neuerungen reagieren wie die Entwickler in Cupertino selbst.
Auslagerung als Lösung: Den operativen Druck senken
Um IT-Spezialisten zu entlasten, setzen smarte Organisationen zunehmend auf externe Dienstleister für ihre laufenden Verpflichtungen. Dieses Modell trennt die strategische Entscheidungsfindung strikt von der operativen Fleißarbeit. Die Geschäftsführung behält weiterhin das Steuer in der Hand und bestimmt die internen Richtlinien für den Hardware-Einsatz.
Die mühsame Koordination der Fachbereiche, das Einsammeln von Nachweisen und die Pflege der Systeme übernimmt hingegen ein spezialisierter Partner. Diese Arbeitsteilung verhindert, dass hochbezahlte Mac-Administratoren ihre wertvolle Zeit mit dem Ausfüllen von Compliance-Tabellen verschwenden. Stattdessen konzentrieren sie sich auf die reibungslose Bereitstellung der Hardware für die Belegschaft.
Technologiebasierte Plattformen unterstützen diesen Prozess, indem sie wiederkehrende Aufgaben automatisieren. Kombiniert mit fachlicher Expertise entsteht so ein robuster Schutzschild, der auch bei spontanen Überprüfungen jederzeit standhält. Die Unterschiede zwischen einer intern verwalteten und einer ausgelagerten Struktur fallen im Arbeitsalltag gravierend aus:
| Kriterium | Interne Verwaltung (Traditionell) | Ausgelagerter Betrieb (Managed)
|
| Ressourcenbindung | Sehr hoch (IT und Fachbereiche) | Minimal (Fokus auf Strategie) |
| Reaktionszeit | Oft verzögert bei neuen OS-Updates | Agil und proaktiv durch Experten |
| Skalierbarkeit | Schwer, erfordert Personalaufbau | Flexibel an veränderte Lagen anpassbar |
| Audit-Vorbereitung | Monatelanger Stress und Nacharbeit | Kontinuierliche Audit-Bereitschaft |
Pragmatische Schritte zur effizienten Nachweisführung
Der Übergang zu einem verschlankten Administrationsprozess gelingt nicht über Nacht. Es bedarf einer klaren Analyse der bestehenden Werkzeuge und der internen Kommunikationswege. Wer iPhones und iPads rechtssicher betreiben will, muss die abstrakte Theorie in eine pragmatische Praxis übersetzen.
Ein zentraler Aspekt ist die konsequente Vermeidung von Redundanzen bei der Datenerhebung. Wenn ein MDM-System bereits den Verschlüsselungsstatus eines Geräts zuverlässig meldet, darf dieser Wert nicht manuell in eine separate Excel-Liste übertragen werden. Solche Medienbrüche sind in der Praxis die Hauptursache für fehlerhafte Audits und unnötige Rückfragen.
Folgende Maßnahmen helfen dabei, die administrativen Hürden nachhaltig zu senken und den Betrieb zu optimieren:
- Schnittstellen nutzen: Technische Managementsysteme für Apple-Geräte direkt an die Governance-Plattform anbinden.
- Verantwortlichkeiten klären: Eindeutig festlegen, wer im Unternehmen Entscheidungen trifft und wer lediglich Daten liefert.
- Evidenzen automatisieren: Die Anforderung von Nachweisen bei Abteilungsleitern terminieren und systemgestützt nachverfolgen.
- Experten hinzuziehen: Die fachliche regulatorische Bewertung von neuen Apple-Features externen Spezialisten überlassen.
- Regelmäßige Reviews: Den Status quo nicht erst kurz vor der Rezertifizierung prüfen, sondern als festen monatlichen Prozess etablieren.
Durch diese Strukturierung verwandelt sich ein vormals reaktiver Zustand in eine proaktive Steuerung der gesamten IT-Compliance.
Zukunftsfähigkeit durch professionelle Strukturen sichern
Der Druck auf komplexe Lieferketten in der Industrie und im Automotive-Sektor wird in den kommenden Jahren noch weiter zunehmen. Auftraggeber fordern von ihren Zulieferern nicht nur herausragende Produkte, sondern auch ein absolut wasserdichtes Sicherheitskonzept. Wer hier administrative Schwächen zeigt, riskiert im schlimmsten Fall den Verlust essenzieller Geschäftspartnerschaften.
Gleichzeitig wandelt sich die mobile Arbeitswelt rasant weiter. Ob Mitarbeiter künftig mit einem Mac Studio im Homeoffice arbeiten oder Konstruktionspläne auf dem stark diskutierten faltbaren iPhone Duo aufrufen, ändert nichts an der grundlegenden Verpflichtung zur Sicherheit. Die Hardware wird flexibler, die regulatorischen Fesseln werden jedoch parallel dazu immer enger.
Die Auslagerung der administrativen Pflichten ist in diesem Umfeld weit mehr als nur eine simple Arbeitserleichterung. Sie ist ein strategischer Hebel, um trotz wachsender rechtlicher Komplexität jederzeit handlungsfähig zu bleiben. Ein klug etablierter Governance-Betrieb statt Papierflut garantiert, dass moderne Unternehmen die innovativsten Werkzeuge aus dem Apple-Universum nutzen können, ohne dabei an der eigenen Bürokratie zu ersticken.
Über den Autor
Marco Lück CEO, VIAMA Leadership GmbH
Dr. Marco Lück ist Unternehmer und Geschäftsführer der VIAMA Leadership GmbH. Seit über 25 Jahren begleitet er Unternehmen bei den Themen Informationssicherheit, Datenschutz und Governance. Sein Schwerpunkt liegt heute auf dem Aufbau und dem dauerhaften Betrieb von Managementsystemen wie NIS2, ISO 27001 und TISAX. Er verbindet strategisches Denken mit pragmatischer Umsetzung und entwickelt Lösungen, die Unternehmen nachhaltig entlasten und Governance alltagstauglich machen.